English
 Tiếng Việt
Ransomware là gì? Cách hoạt động, các loại phổ biến và cách phòng chống
Chỉ sau một cú click vào tệp đính kèm lạ, toàn bộ file Word, Excel, ảnh và cả cơ sở dữ liệu kế toán bỗng không mở được nữa, kèm theo một thông báo đòi tiền chuộc. Đó là cách ransomware tấn công. Đây là loại mã độc gây thiệt hại nặng nề nhất cho doanh nghiệp vừa và nhỏ hiện nay.
Bài viết này giải thích ransomware là gì, nó hoạt động ra sao, những loại thường gặp, cách phòng tránh và những việc cần làm ngay nếu chẳng may bị tấn công.
Ransomware là gì?
Ransomware (mã độc tống tiền) là phần mềm độc hại chiếm quyền kiểm soát dữ liệu hoặc thiết bị của nạn nhân, thường bằng cách mã hóa file, rồi đòi tiền chuộc để "trả lại" dữ liệu. Tiền chuộc thường được yêu cầu trả bằng tiền điện tử như Bitcoin để khó truy vết.
Điều đáng sợ là trả tiền không đảm bảo lấy lại được dữ liệu. Có nhiều trường hợp nạn nhân trả tiền nhưng không nhận được khóa giải mã, hoặc khóa chỉ giải mã được một phần.
Ransomware hoạt động như thế nào?
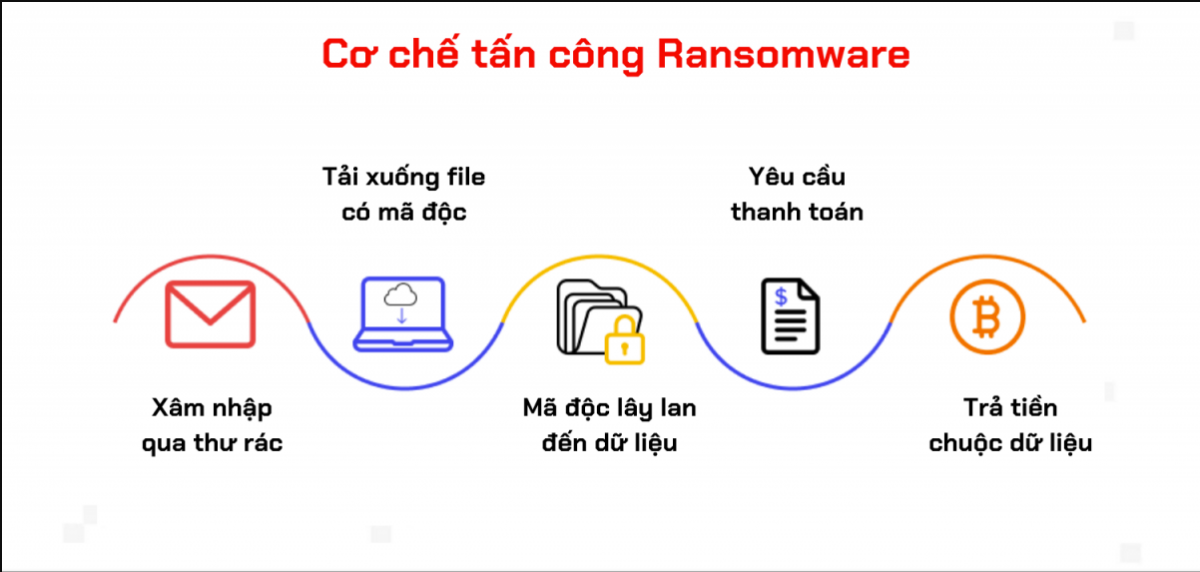
Một cuộc tấn công ransomware thường diễn ra theo các bước sau:
- Xâm nhập: qua email lừa đảo có file đính kèm, link độc hại, phần mềm bẻ khóa, hoặc qua lỗ hổng của máy chủ, Remote Desktop để mật khẩu yếu.
- Lây lan: mã độc dò tìm các máy khác và ổ dùng chung trong cùng mạng nội bộ. Vì vậy khi một máy bị nhiễm, các máy còn lại cũng có nguy cơ cao.
- Mã hóa: các file bị mã hóa và đổi sang đuôi lạ (mỗi chủng có một kiểu đuôi khác nhau), khiến người dùng không thể mở được.
- Đòi tiền chuộc: kẻ tấn công để lại file hướng dẫn (thường là file .txt hoặc .html) yêu cầu liên hệ và chuyển tiền, đôi khi kèm thời hạn để gây áp lực.
Những năm gần đây, nhiều nhóm còn đánh cắp dữ liệu trước khi mã hóa, rồi dọa công khai nếu không trả tiền. Hình thức này gọi là "tống tiền kép" (double extortion).
Ransomware xuất hiện từ khi nào?
Những biến thể ransomware hiện đại đầu tiên được ghi nhận ở Nga vào khoảng năm 2005–2006, tiêu biểu là TROJ_CRYZIP.A. Mã độc này nén và khóa file của nạn nhân bằng mật khẩu, rồi yêu cầu trả tiền để nhận mật khẩu.
Sau đó, ransomware liên tục biến đổi. Khoảng năm 2011 xuất hiện dạng "SMS ransomware" bắt nạn nhân nhắn tin hoặc gọi đến số điện thoại trả phí. Một số chủng khác tấn công vào MBR (vùng khởi động của ổ cứng), khiến máy tính không thể khởi động được.
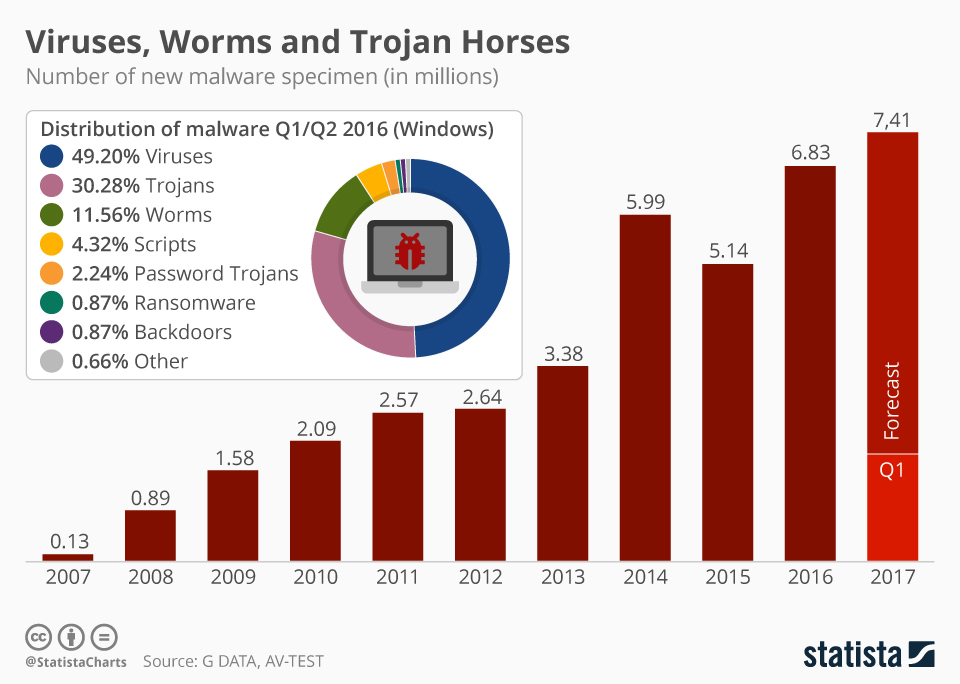
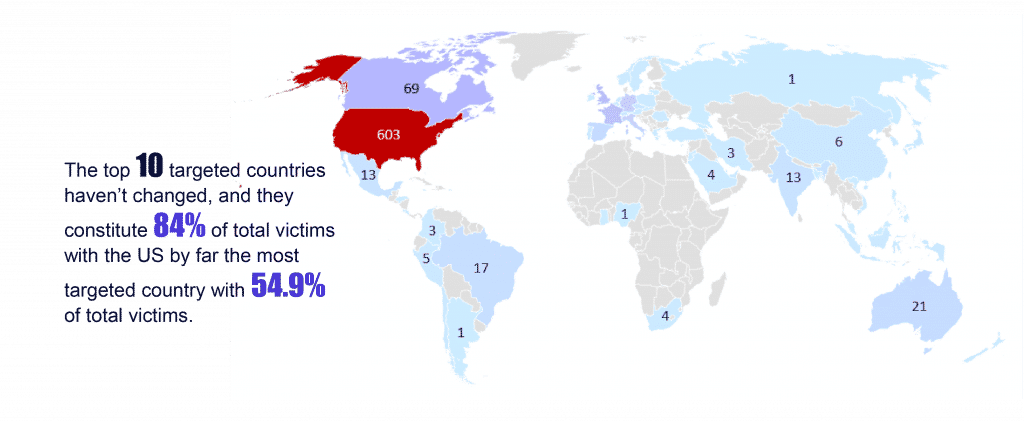
Từ Nga, ransomware nhanh chóng lan sang châu Âu, rồi đến Mỹ, Canada và gần như mọi quốc gia. Ngày nay nó đã thành một "ngành kinh doanh" tội phạm, với mô hình Ransomware-as-a-Service (cho thuê mã độc). Kẻ tấn công không cần giỏi kỹ thuật cũng có thể thuê công cụ để đi tống tiền.
Các loại ransomware phổ biến
Locker ransomware (khóa thiết bị)
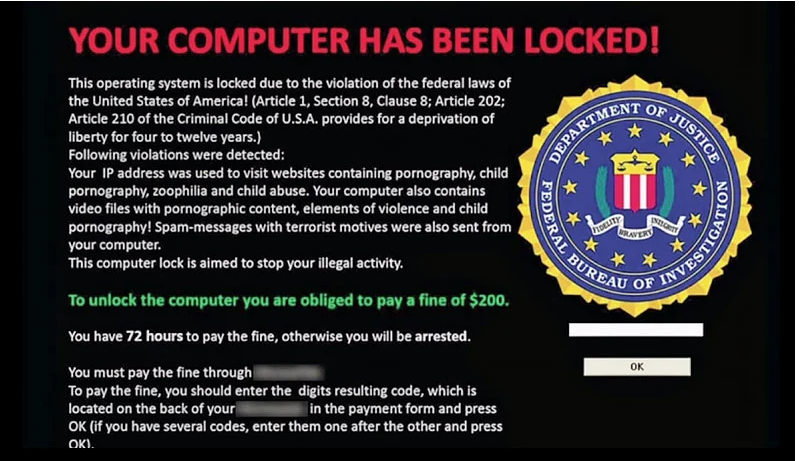
Loại này không mã hóa file mà khóa luôn thiết bị. Màn hình chỉ hiện thông báo đòi tiền chuộc và người dùng gần như không thao tác được gì khác. Dữ liệu thường vẫn còn nguyên, nên khả năng khôi phục cao hơn.
Crypto ransomware (mã hóa dữ liệu)
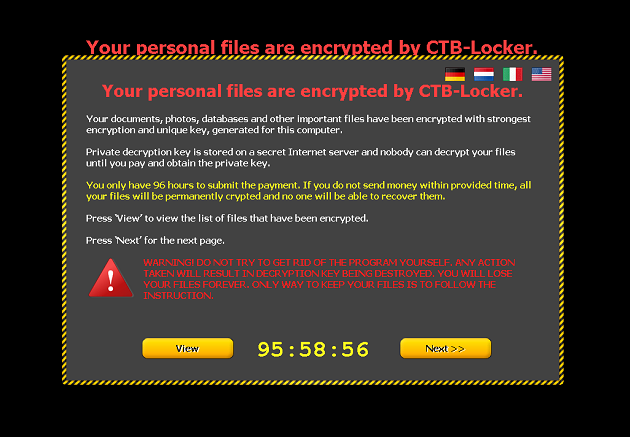
Đây là loại phổ biến và nguy hiểm nhất. Mã độc dùng thuật toán mã hóa mạnh để khóa file, và chỉ kẻ tấn công giữ khóa giải mã. Nếu không có bản sao lưu, việc khôi phục rất khó và tốn kém.
Một số chủng nổi tiếng
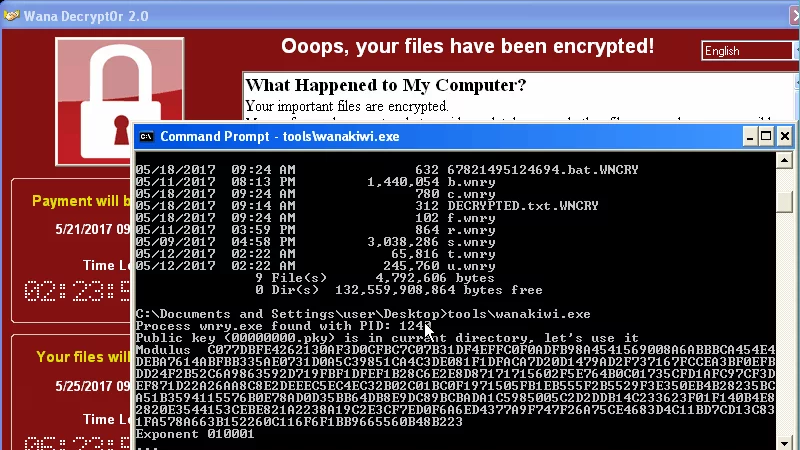
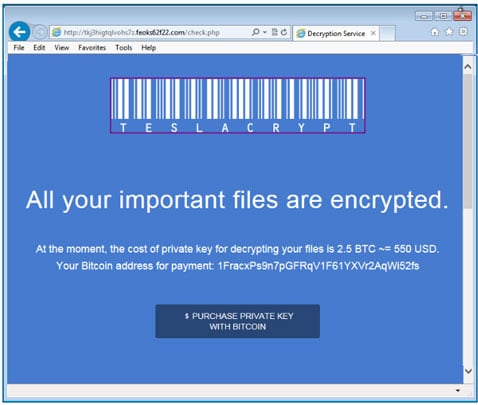
Có thể kể đến WannaCry (gây chấn động toàn cầu năm 2017), CryptoLocker, Petya/NotPetya, Locky, TeslaCrypt, và gần đây là LockBit hay Mallox. Bạn có thể xem thêm 10 chủng mã độc tống tiền đáng chú ý hiện nay và bài phân tích về chủng Mallox, chủng đang nhắm vào máy chủ của nhiều doanh nghiệp.
Cách phòng chống ransomware
Gỡ ransomware sau khi bị mã hóa rất khó, nên phòng ngừa luôn rẻ hơn khắc phục. Cơ quan an ninh mạng Mỹ cũng có bộ hướng dẫn chi tiết tại StopRansomware. Đây là những biện pháp chúng tôi khuyên khách hàng áp dụng:
1. Sao lưu dữ liệu thường xuyên, có bản offline
Đây là "phao cứu sinh" quan trọng nhất. Hãy áp dụng quy tắc 3-2-1: 3 bản sao, trên 2 loại thiết bị khác nhau, và ít nhất 1 bản để ngoài mạng (ổ cứng rời đã rút ra, hoặc dịch vụ lưu trữ có chống xóa). Bản sao lưu luôn cắm vào máy rất dễ bị mã hóa cùng lúc.
2. Cẩn thận với email và đường link lạ
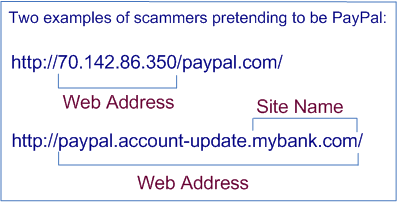
Phần lớn ransomware vào máy qua email. Đừng mở file đính kèm hay bấm link từ người gửi không quen, nhất là các file nén, file .exe hoặc file Office yêu cầu "Enable Macro". Hãy tập cho nhân viên thói quen kiểm tra kỹ địa chỉ người gửi.
3. Cập nhật phần mềm và dùng phần mềm diệt virus
Luôn cập nhật Windows, trình duyệt và các phần mềm đang dùng. Tránh dùng phần mềm crack. Cài phần mềm diệt virus có tính năng chống ransomware và để nó tự cập nhật.
4. Dùng mật khẩu mạnh và xác thực hai lớp
Đổi ngay mật khẩu mặc định trên router, camera, máy chủ. Mỗi tài khoản nên có mật khẩu riêng. Bật xác thực hai lớp (2FA) cho email, VPN và các tài khoản quản trị. Không mở Remote Desktop trực tiếp ra Internet.
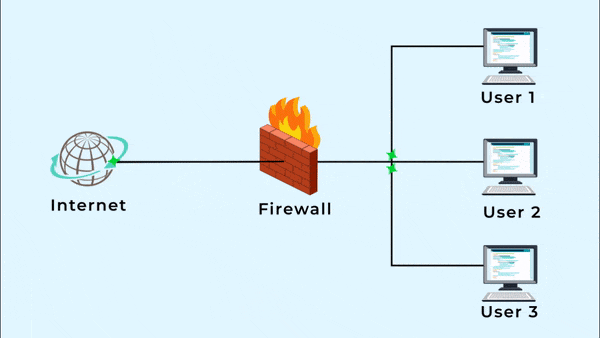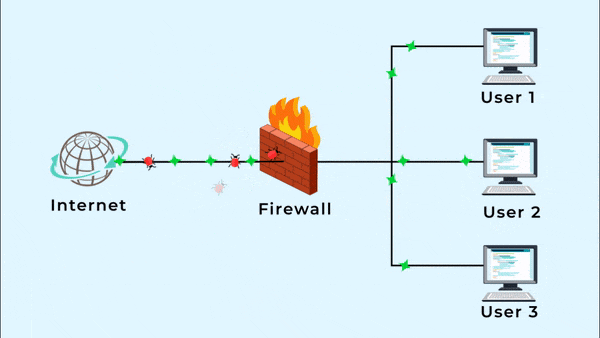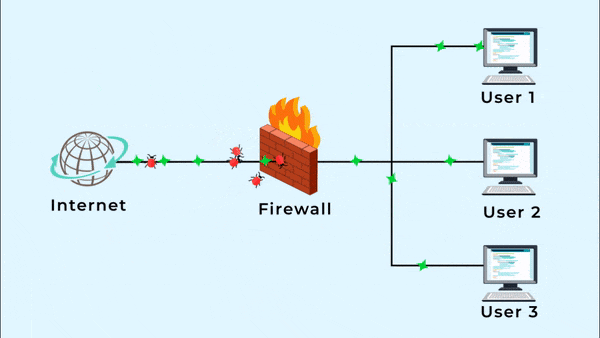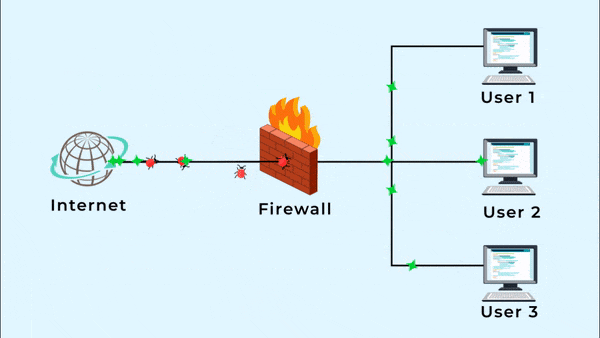
5. Phân quyền và dựng tường lửa cho hệ thống mạng
Dùng tường lửa, chia mạng nội bộ thành từng vùng, và chỉ cấp quyền truy cập thư mục dùng chung cho người thật sự cần. Nhờ vậy, nếu một máy bị nhiễm, mã độc khó lan sang toàn hệ thống.
6. Cẩn trọng với wifi công cộng
Hạn chế dùng wifi miễn phí không rõ nguồn gốc để truy cập hệ thống công ty. Nếu bắt buộc phải dùng, hãy kết nối qua VPN.
Bị nhiễm ransomware thì phải làm gì?
Nếu phát hiện file bị đổi đuôi lạ hoặc xuất hiện thông báo đòi tiền chuộc, hãy bình tĩnh và làm theo các bước sau:
- Cô lập ngay: rút dây mạng, tắt wifi trên máy bị nhiễm và ngắt các ổ dùng chung để mã độc không lan sang máy khác.
- Giữ nguyên hiện trạng: không vội cài lại Windows hay xóa file. Hãy giữ lại file thông báo của hacker và vài file bị mã hóa làm mẫu để xác định chủng.
- Xác định chủng ransomware: từ đuôi file và nội dung thông báo, chuyên gia có thể biết đã có công cụ giải mã hay chưa.
- Làm sạch và khôi phục: xóa mã độc, cài lại hệ thống nếu cần, rồi khôi phục dữ liệu từ bản sao lưu sạch.
- Tìm nguyên nhân: xác định mã độc đã vào bằng đường nào để vá lỗ hổng, tránh bị tấn công lại.
TWF hỗ trợ khôi phục dữ liệu bị ransomware mã hóa
Công ty TNHH Công nghệ số Thế Giới Phẳng (TWF) nhận phân tích và hỗ trợ khôi phục dữ liệu bị ransomware mã hóa cho doanh nghiệp và cá nhân.
Lưu ý quan trọng: hãy sao lưu nguyên trạng dữ liệu gốc (kể cả file đã bị mã hóa) trước khi can thiệp.
Để chúng tôi phân tích nhanh, bạn chuẩn bị giúp:
- Một số file mẫu bị mã hóa (Word, Excel, hình ảnh, database nếu có), tổng khoảng 1 GB. Bạn cũng có thể gửi UltraViewer hoặc TeamViewer để TWF lấy mẫu và sao lưu dữ liệu gốc an toàn.
- File .txt hoặc .html mà hacker để lại trên máy sau khi mã hóa.
- Nén tất cả vào một thư mục, đặt mật khẩu 0888, đặt tên theo dạng ngày-tháng-năm kèm tên ransomware (nếu biết).
- Gửi qua Zalo: 0888 702 778.
Chi phí sẽ được báo chính xác sau khi phân tích mẫu và cấp mã ticket. Không khôi phục được thì khách hàng không mất phí. Mỗi ca thường mất từ 1 đến 5 ngày tùy dung lượng dữ liệu. TWF sẽ quyết định làm từ xa hay tại chỗ dựa trên tình hình kỹ thuật, có hợp đồng và hóa đơn VAT đầy đủ.
Nếu website của bạn bị hack hoặc nhiễm mã độc, hãy xem thêm dịch vụ bảo mật và gỡ mã độc website của TWF.